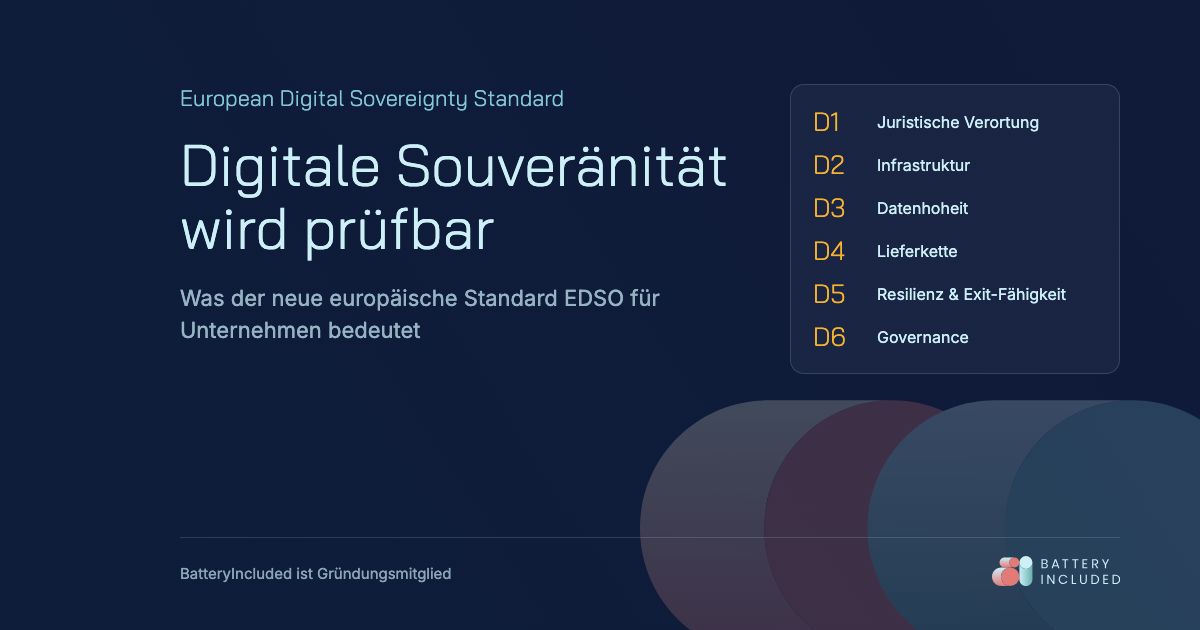
Digitale Souveränität wird prüfbar: Was der neue europäische Standard EDSO für Unternehmen bedeutet
EDSO macht digitale Souveränität in sechs Prüfdomänen und vier Reifegraden prüfbar. BatteryIncluded ist eines der Gründungsmitglieder. Was der Standard für Handel und IT bedeutet.
Ein Einkaufsteam fordert bei einer Ausschreibung einen belastbaren Nachweis über digitale Souveränität. Der Anbieter verweist auf einen europäischen Firmensitz, Server in der EU und DSGVO-Konformität. Für eine fundierte Entscheidung bleiben trotzdem Fragen offen: Wer kontrolliert die Infrastruktur, wer besitzt die Schlüssel, welche Subunternehmer greifen auf Daten zu und wie lässt sich der Dienst wechseln? Der EDSO-Standard soll solche Souveränitätsversprechen in überprüfbare Kriterien übersetzen.
Was ist digitale Souveränität, und warum reicht "DSGVO-konform" allein nicht?
Digitale Souveränität, auf Englisch Digital Sovereignty, beschreibt nach der operationalen Definition von EDSO die Fähigkeit einer Organisation, über digitale Werte, Prozesse und Infrastrukturen zu verfügen. Strategische Entscheidungen sollen jederzeit ohne fremden Eingriff getroffen, geändert oder rückgängig gemacht werden können (Stand 24.10.2026, abgerufen am 24.10.2026).
Damit rücken konkrete Steuerungsfragen in den Vordergrund. Kann Ihr Unternehmen Zugriffsrechte selbst bestimmen? Bleiben Daten und Schlüssel unter nachvollziehbarer Kontrolle? Sind Abhängigkeiten in der Lieferkette bekannt? Existiert ein tragfähiger Wechselpfad? Die Definition digitaler Souveränität reicht damit über den Standort eines Rechenzentrums hinaus.
Ein Firmensitz in der Europäischen Union belegt diese Steuerbarkeit noch nicht. EDSO bewertet Souveränität als strukturelle Eigenschaft des gesamten Technologie-Stacks. Ein Herkunftslabel wie „Made in EU“ beantwortet lediglich, wo ein Anbieter verortet ist. Für die Bewertung zählt, ob rechtliche, technische und betriebliche Abhängigkeiten beherrschbar bleiben.
Datensouveränität und Datenhoheit bilden einen Teil dieses Bildes. Sie betreffen unter anderem Zugriffe, Schlüsselhoheit und die Integrität von Protokollen. Digitale Souveränität umfasst zusätzlich Infrastruktur, Lieferketten, Governance und die Möglichkeit, einen Dienst zu verlassen.
Dieselbe Logik gilt für eine souveräne Cloud oder Sovereign Cloud. Entscheider sollten Eigentumsverhältnisse, geltende Jurisdiktionen, Betriebsorganisation, Subunternehmer und dokumentierte Exit-Pfade gemeinsam betrachten.
DSGVO-Konformität betrifft den Umgang mit personenbezogenen Daten. Die Datenschutz-Grundverordnung wurde am 27. April 2016 angenommen, trat am 24. Mai 2016 in Kraft und gilt seit dem 25. Mai 2018. Die Europäische Kommission zur Datenschutz-Grundverordnung weist darauf hin, dass nur der Verordnungstext rechtliche Wirkung besitzt (Stand 24.10.2026, abgerufen am 24.10.2026).
Der Standard versteht sich ausdrücklich als Bewertungs- und Zertifizierungsstandard für digitale Souveränität sowie als Instrument für Vergabe, Risikomanagement und IT-Portfolios. Er ist kein Sicherheitsstandard, kein Herkunftslabel und keine Beratung.
Der EDSO-Standard: sechs Prüfdomänen für digitale Souveränität
BatteryIncluded ist eines der Gründungsmitglieder, die den Aufbau von EDSO mit vorantreiben.
EDSO beschreibt sich als europäischen Standard mit prüfbarer Zertifizierung in sechs Domänen und vier Reifegraden. Die EDSO-Übersicht nennt dafür die Prüfdomänen D1 bis D6 sowie die Reifegrade L0, L2, L3 und L4 (Stand 24.10.2026, abgerufen am 24.10.2026). L1 wird separat als Zwischenstatus geführt.
Die sechs Domänen zerlegen digitale Souveränität in rechtliche, infrastrukturelle, datenseitige, lieferkettenbezogene, betriebliche und organisatorische Dimensionen. Nach der EDSO-Domänenspezifikation werden sie einzeln sichtbar und vergleichbar, ohne ihre Ergebnisse gegeneinander zu verrechnen (Stand 24.10.2026, abgerufen am 24.10.2026).
| Domäne | Gegenstand der Prüfung | Indikative Gewichtung |
|---|---|---|
| D1 Juristische Verortung | Eigentum, Jurisdiktion, Konzernsteuerung und extraterritoriale Zugriffsrechte werden geprüft. | 15 bis 20 % |
| D2 Infrastruktur | Standorte, Subunternehmerketten sowie Betriebs- und Supportorganisation stehen im Mittelpunkt. | 20 bis 25 % |
| D3 Datenhoheit | Die Prüfung umfasst Schlüsselhoheit, privilegierte Zugriffe, Log-Integrität und Anbieter-Vertraulichkeit. | 20 bis 25 % |
| D4 Lieferkette | Hardware- und Software-Lieferketten, geopolitische Engpässe und verfügbare EU-Alternativen werden betrachtet. | 15 bis 20 % |
| D5 Resilienz & Exit-Fähigkeit | Offene Standards, dokumentierte und getestete Exit-Pfade, RTO, RPO und Migrationsfähigkeit fließen ein. | 15 bis 20 % |
| D6 Governance | Verantwortung auf Leitungsebene, ISMS-Integration, Eskalationswege und Transparenzberichte werden bewertet. | 10 bis 15 % |
In Handel und IT hat diese Trennung praktische Folgen. Ein Dienst mit Datenverarbeitung in Deutschland kann zugleich Abhängigkeiten bei Konzernkontrolle, Schlüsseln, Support oder Software-Lieferketten aufweisen. Die Domänen verhindern, dass ein einzelnes positives Merkmal Schwächen in einem anderen Bereich rechnerisch verdeckt.
D4 erweitert die klassische Anbieterprüfung auf die Lieferkette. Einkauf und IT sollten daher erkennen können, welche Hardware- und Softwarekomponenten kritisch sind, wo geopolitische Engpässe bestehen und ob europäische Alternativen verfügbar sind. D6 fragt anschließend, wer innerhalb der Organisation Verantwortung trägt und wie Eskalationen geregelt sind.
Die Reifegrade L0 bis L4 und der Weg zur DIN SPEC (2026/2027)
Die EDSO-Levelbeschreibung unterscheidet vier Reifegrade sowie L1 als Zwischenstatus (Stand 24.10.2026, abgerufen am 24.10.2026). L0 basiert auf einer strukturierten Selbsteinschätzung. L2 und L3 sind mögliche Ergebnisse desselben externen Audits. L4 erfordert eine gesonderte Prüfung vor Ort.
| Status | Bedeutung |
|---|---|
| L0 | Eine Organisation führt eine strukturierte Selbsteinschätzung zu EU-Rechtssitz, Mindesttransparenz sowie Konzern- und Lieferkettenbezügen durch. L0 wird nicht auditiert und führt zu keinem Zertifikat oder Badge. |
| L1 | Der Zwischenstatus kennzeichnet eine laufende Vorbereitung oder ein begonnenes Audit. Er ist weder Reifegrad noch Prüfergebnis und nimmt den Ausgang nicht vorweg. |
| L2 EU-ALIGNED | Ein externes Audit bestätigt eine nachweisbare EU-Verortung und Widerstandsfähigkeit bei verbleibenden strukturellen Abhängigkeiten. |
| L3 EU-SOVEREIGN | Das Audit weist fundamentale EU-Souveränität, Schlüsselhoheit, eine Exit-Strategie und eine auditierte Lieferkette nach. |
| L4 CRITICAL EU-SOVEREIGN | Die höchste Stufe umfasst ein verpflichtendes Vor-Ort-Audit sowie real getestete Exit- und Recovery-Pfade auf Vorstandsebene. |
Ein Unternehmen sollte den angestrebten Reifegrad mit dem Schutzbedarf und dem Einsatzkontext verbinden. EDSO nennt L2 als Grundlage für regulierte Auftraggeber, L3 für KRITIS-nahe sowie NIS2- oder DORA-pflichtige Funktionen und L4 für höchste Schutzziele, KRITIS-Steuerung und sicherheitsrelevante Verwaltung.
K.-o.-Kriterien begrenzen das erreichbare Ergebnis. In D1 führen ein fehlender EU- oder EWR-Rechtssitz, eine intransparente Eigentümerstruktur oder ein nachweisbarer Drittstaat-Kontrollzugriff zur Ablehnung. Eine fehlende oder undokumentierte Exit-Strategie begrenzt in D5 das erreichbare Level, unabhängig von den übrigen Domänen.
Als nächster Schritt ist eine DIN SPEC geplant. EDSO ist als privatwirtschaftlicher Standard gestartet und sieht die Einreichung für 2026/2027 vor. DIN beschreibt das allgemeine DIN-SPEC-Verfahren als einen Prozess, der innerhalb weniger Monate zur Erstellung und Veröffentlichung führen kann (Stand 24.10.2026, abgerufen am 24.10.2026). Diese allgemeine Zeitangabe garantiert keinen Termin für EDSO.
Das setzt Grenzen. EDSO ist noch keine offizielle Norm und ersetzt weder eine eigene Risikoanalyse noch die Prüfung von Verträgen, Auftragsverarbeitung, Schlüsselkonzepten oder Kündigungsbedingungen. EDSO bietet zudem keine Beratung für die Auditvorbereitung an.
Einordnung: EDSO, BSI C5, EUCS und GAIA-X
| Rahmenwerk | Schwerpunkt | Verhältnis zu EDSO |
|---|---|---|
| EDSO | Datenhoheit, Rechtsraum, Lieferkette, Infrastruktur, Governance und Exit-Fähigkeit | Bewertungs- und Zertifizierungsstandard für digitale Souveränität |
| BSI C5 | Kriterienkatalog für die Sicherheit des Cloud Computing | EDSO versteht sich als Ergänzungsstandard zu C5. |
| EUCS | EDSO ordnet EUCS dem Bereich der IT-Sicherheit zu. | EDSO beschreibt beide Ansätze als komplementär. |
| GAIA-X | Spezifikationen, Regeln, Richtlinien und ein Verifikationsrahmen für föderierte, vertrauenswürdige Daten- und Infrastrukturökosysteme | Eigenständiger Rahmen mit gemeinsamem Trust Framework über Sektoren, Grenzen und Technologie-Stacks hinweg |
Das BSI beschreibt C5 als etablierten Pfeiler für sicheres Cloud Computing, der seit 2016 regelmäßig aktualisiert wird (Stand 07.04.2026, abgerufen am 24.10.2026). Die Version C5:2026 ist seit Ende März 2026 final. Prüfungen nach C5 führen Wirtschaftsprüferinnen und Wirtschaftsprüfer durch. Ihr Schwerpunkt ist die Sicherheit des Cloud-Dienstes. C5:2026 baut auf C5:2020 auf und ist laut BSI inhaltlich und strukturell eng an die Arbeiten am europäischen Zertifizierungsschema EUCS angelehnt.
ISO 27001, BSI C5 und EUCS ordnet EDSO der IT-Sicherheit zu. Sein eigener Bewertungsbereich umfasst Datenhoheit, Lieferkette, Rechtsraum und Exit-Fähigkeit. Für eine Beschaffung können Sicherheitsnachweis und Souveränitätsbewertung daher nebeneinander relevant sein.
GAIA-X verfolgt die Mission, einen De-facto-Standard für föderierte und vertrauenswürdige Daten- und Infrastrukturökosysteme zu schaffen, und stellt dafür ein gemeinsames Trust Framework bereit (Stand 24.10.2026, abgerufen am 24.10.2026). Die Organisation ist als Gaia-X European Association for Data and Cloud AISBL mit Sitz in Brüssel verfasst.
Der European Sovereign Stack Standard ES³ wurde von Schwarz Digits, der IT- und Digitalsparte der Schwarz Gruppe, am 17. April 2026 angekündigt und auf der Hannover Messe 2026 (20. bis 24. April) vorgestellt, wie die Mitteilung zum Start von ES³ dokumentiert (Stand 17.04.2026, abgerufen am 24.10.2026).
CLOUD Act und Rechtsraum: was D1 und D3 prüfen
Bei der rechtlichen Kontrolle setzen zwei Domänen an. D1 untersucht Eigentum, Jurisdiktion, Konzernsteuerung und extraterritoriale Zugriffsrechte. D3 betrachtet, wer auf Daten und Schlüssel zugreifen kann und wie sich diese Kontrolle nachweisen lässt.
Der offizielle Gesetzestext des US CLOUD Act fügt 18 U.S.C. § 2713 ein. Danach müssen Anbieter elektronischer Kommunikations- oder Remote-Computing-Dienste ihren Pflichten aus diesem Kapitel zum Aufbewahren, Sichern oder Offenlegen von Kommunikationsinhalten und Daten zu Kunden oder Abonnenten nachkommen, die sich in ihrem Besitz, Gewahrsam oder unter ihrer Kontrolle befinden. Das gilt unabhängig davon, ob sich diese Daten innerhalb oder außerhalb der Vereinigten Staaten befinden (Stand 24.10.2026, abgerufen am 24.10.2026).
Für E-Commerce nennt EDSO Bestellhistorien, Adressen und Kommunikationsdaten in nicht-europäischen Clouds als sektorales Risiko. Auch Checkout- und Zahlungsdienste auf Infrastrukturen außerhalb der EU können Transaktionsdaten potenziellen Drittstaatenzugriffen aussetzen. Die EDSO-Sektorenseite für E-Commerce führt dabei CLOUD Act und FISA 702 als relevant auf (Stand 24.10.2026, abgerufen am 24.10.2026).
Entscheider sollten deshalb den Vertragspartner, die Konzernstruktur, Supportzugriffe, Schlüsselverwaltung und Unterauftragnehmer zusammen prüfen.
Weitere regulatorische Entwicklungen berühren einzelne Teile dieser Prüfung. Der EU Data Act ist seit dem 12. September 2025 anwendbar und schafft einen Rahmen für den wirksamen Wechsel zwischen Anbietern von Datenverarbeitungsdiensten. Der Überblick der Europäischen Kommission zum Data Act nennt den Anbieterwechsel als einen seiner Kernpunkte (Stand 24.10.2026, abgerufen am 24.10.2026).
Vier Risikostufen bilden die Grundlage des EU AI Act. Seit dem 2. August 2026 haben das Amt für künstliche Intelligenz und nationale Behörden mit seiner Durchsetzung begonnen, so die Europäische Kommission zum KI-Gesetz (Stand 24.10.2026, abgerufen am 24.10.2026).
Vendor-Lock-in und Exit-Fähigkeit (D5)
Vendor-Lock-in, auf Deutsch Anbieterbindung, entsteht dort, wo technische, vertragliche oder organisatorische Abhängigkeiten einen Wechsel stark erschweren. EDSO bündelt diese Frage in D5. Bewertet werden offene Standards, dokumentierte und getestete Exit-Pfade, Migrationsfähigkeit sowie definierte RTO- und RPO-Werte.
Exit-Fähigkeit oder Exit Readiness beginnt mit einer belastbaren Bestandsaufnahme. Unternehmen brauchen Klarheit darüber, welche Daten, Konfigurationen und Betriebsprozesse für einen Wechsel verfügbar sein müssen. Auch Zuständigkeiten, Exportformate, Wiederanlauf und der Test eines Migrationspfads gehören in die Prüfung.
Für L3 verlangt EDSO eine nachweisbare Exit-Strategie. L4 geht weiter und umfasst real getestete Exit- und Recovery-Pfade auf Vorstandsebene.
Im E-Commerce hängen am Wechsel weitere Bausteine neben dem Datenexport. Produktdaten, Suchkonfigurationen, Relevanzlogik und Schnittstellen müssen beim Wechsel kontrollierbar bleiben. Auch ausgelagerte Fulfillment-Prozesse oder intransparente Plattformmechanismen können Daten- und Prozesskontrolle verringern sowie Wechselkosten erhöhen.
Eine Einordnung von SaaS-Suche und Open Source kann helfen, Betriebsverantwortung, Anpassbarkeit und Wechselpfade getrennt zu betrachten. Für bestehende Suchlandschaften bietet auch der Vergleich mit einer Elasticsearch-Alternative im E-Commerce Anhaltspunkte für Architektur- und Migrationsfragen. Über die konkrete Exit-Fähigkeit entscheiden am Ende der eigene Vertrag, das Datenmodell und der Betriebsprozess.
Digitale Souveränität im E-Commerce: was das für die Such-Infrastruktur bedeutet
EDSO nennt für den E-Commerce Risiken entlang von Kundendaten, Zahlungsinfrastrukturen, Fulfillment und Marktplatzbindung. Als regulatorische Anker führt die Sektorenseite DSA, GDPR (DSGVO), PSD2, GPSR und die P2B-Verordnung auf. Für B2C-Marktplatzplattformen empfiehlt EDSO als Gesamtlevel mindestens L3. Die Begründung lautet DSA-Transparenz, viele Verkäufer und hohe Verantwortung.
Für eine Such-Infrastruktur sollten Entscheider mehrere Ebenen prüfen:
- Wo werden Produkt-, Such- und Interaktionsdaten verarbeitet, und welche Subunternehmer können darauf zugreifen?
- Wer kontrolliert Daten, Schlüssel, privilegierte Zugriffe und Protokolle?
- Wie lässt sich die Infrastruktur vom Shopsystem entkoppeln, migrieren oder ersetzen?
- Welche Aussagen zu Cookieless-Betrieb, Datenschutz und Standort sind technisch und vertraglich belegt?
Dieselben Prüffragen nach Kontrolle, Datenhoheit, Lieferkette und Exit-Fähigkeit gelten für DSGVO-konforme KI in der Produktsuche wie für jeden anderen Dienst im E-Commerce.
Als deutsches Unternehmen mit Sitz in Freilassing verarbeitet BatteryIncluded alle Daten auf Servern in Deutschland. Die Such-Infrastruktur arbeitet zu 100 % cookieless und benötigt keine Einwilligungen für Cookies. Sie ist DSGVO-konform.
Die Hybrid LLM Search arbeitet über eine Entkoppelte Infrastruktur unabhängig vom Shop. Dadurch belastet sie dessen Performance nicht. Shopbetrieb und Such-Infrastruktur bleiben so getrennt.
Volt Search® und AI Recommendations verarbeiten ihre Daten ebenfalls auf Servern in Deutschland. Semantisches Verständnis und User Intent bestimmen die Relevanz der Ergebnisse, nach dem Prinzip Finden statt Suchen.
BatteryIncluded ist bootstrapped und kundenfinanziert. Die Roadmap folgt den Anforderungen der Kunden. Das Unternehmen wurde 2023 gegründet und ist zu 100 % unabhängig. Nach solchen Eigentumsverhältnissen fragt D1 bei jeder Anbieterprüfung.
Häufige Fragen
Was kostet eine EDSO-Zertifizierung?
Preise für das L0-Self-Assessment und das externe L2/L3-Audit veröffentlicht EDSO auf der EDSO-Startseite. Dort sind einmalige, monatliche und jährliche Modelle aufgeführt. L4 wird individuell bepreist.
Wie lange dauert eine EDSO-Zertifizierung?
Das Self-Assessment für L0 dauert laut EDSO ungefähr 20 Minuten. Ein externes L2/L3-Audit kann nach wenigen Wochen eingeplant werden. Das Audit selbst verursacht nur einen geringen zeitlichen Aufwand, maximal 1,5 Tage. Vom Antrag bis zum ausgestellten Zertifikat dauert der gesamte Prozess typischerweise nur wenige Wochen, abhängig von Verfügbarkeit von Auditoren, Reifegrad und Scoping. Ein Zertifikat gilt 12 Monate, anschließend folgt eine verkürzte Re-Zertifizierung.
Was passiert, wenn ein Unternehmen den geforderten Reifegrad nicht erreicht?
K.-o.-Kriterien können eine Zertifizierung verhindern oder das erreichbare Level begrenzen. Ein fehlender EU- oder EWR-Rechtssitz, eine intransparente Eigentümerstruktur oder ein nachweisbarer Drittstaat-Kontrollzugriff führen in D1 zur Ablehnung. Eine fehlende oder nicht dokumentierte Exit-Strategie begrenzt in D5 das Ergebnis, auch wenn andere Domänen besser bewertet werden.
Welche Rolle hat BatteryIncluded bei EDSO?
BatteryIncluded ist eines der Gründungsmitglieder von EDSO und unterstützt den Aufbau des Standards. Die Einreichung als DIN SPEC ist für 2026/2027 vorgesehen.
Was unterscheidet EDSO von ISO 27001?
ISO 27001 adressiert nach der Einordnung von EDSO die IT-Sicherheit. EDSO bewertet digitale Souveränität anhand von Datenhoheit, Rechtsraum, Lieferkette und Exit-Fähigkeit. Beide Ansätze sind laut EDSO komplementär.
Ist L0 bereits eine Zertifizierung?
L0 ist eine strukturierte Selbsteinschätzung der anbietenden Organisation. Sie wird nicht auditiert und nicht extern validiert. Für L0 gibt es deshalb weder Zertifikat noch Badge. Zertifikate und Badges beginnen bei L2. L1 kennzeichnet eine laufende Vorbereitung oder ein begonnenes Audit und gilt ebenfalls nicht als Reifegrad.
Auch die Such-Infrastruktur lässt sich an D1 bis D6 messen
Wenn Sie Ihre E-Commerce-Architektur anhand von Datenstandort, Cookieless-Betrieb, Entkopplung und Exit-Fähigkeit einordnen möchten, können Sie mehr über BatteryIncluded erfahren und ein Gespräch vereinbaren. Die Live-Demo der Such-Infrastruktur zeigt eine cookieless und entkoppelt betriebene Produktsuche im Einsatz.